Quand la conformité devient essentielle : le cadre de l'engagement formel
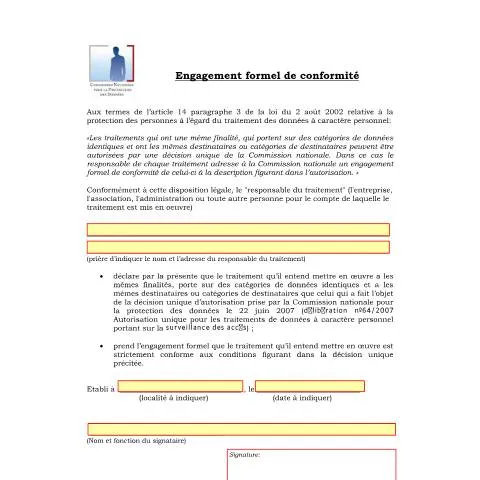
En matière de protection des données personnelles, la conformité joue un rôle primordial pour les structures traitant des informations sensibles. Dans ce contexte, l'Engagement formel de conformité - contrôle électronique des accès se présente comme un document indispensable pour toute entité souhaitant garantir sa conformité vis-à-vis de la Commission nationale pour la protection des données (CNPD) au Luxembourg. Ce document, référencé sous le code lettre_type_ca, s'inscrit dans le cadre légal de la loi du 2 août 2002, garantissant ainsi que les traitements de données respectent les normes en vigueur.
Le rôle de l'engagement formel de conformité
Le principal objectif de cet engagement est de permettre aux responsables de traitement de s'assurer que les traitements envisagés respectent les mêmes finalités et catégories de données que ceux qui ont déjà été autorisés par la CNPD. En d'autres termes, cet engagement assure une continuité de conformité, évitant ainsi des traitements non conformes qui pourraient engager la responsabilité des structures concernées.
Pourquoi est-il crucial ?
Le non-respect des obligations de conformité peut entraîner de lourdes conséquences, notamment des sanctions administratives voire pénales, ainsi qu'une atteinte à l'image de l'organisation. En fournissant un cadre clair et précis, cet engagement protège non seulement l'organisation mais également les individus dont les données sont traitées.
Les catégories de responsables de traitement concernés
Les entités qui doivent remplir ce formulaire incluent :
- Les entreprises privées
- Les administrations publiques
- Les associations
- Les fondations
- Toute autre personne agissant pour le compte d’une des entités susmentionnées
Chaque responsable de traitement doit s'assurer que son utilisation des données est en adéquation avec les autorisations précédemment délivrées par la CNPD.
Processus de dépôt : choix des canaux disponibles
Le dépôt de l'engagement formel de conformité peut s'effectuer via plusieurs canaux, permettant ainsi une flexibilité pour les utilisateurs.
Canaux de dépôt
| Canal | Mode de dépôt | Avantages |
|---|---|---|
| En ligne | Via MyGuichet.lu | Rapidité, accessibilité, suivi immédiat |
| Sur papier | Envoi postal à la CNPD | Prisé par certaines entités traditionnelles |
| Guichet physique | Dépôt en personne | Assistance directe en cas de besoin |
Chacun de ces canaux présente des avantages et des inconvénients. Le choix dépendra principalement des préférences de l'utilisateur et de la complexité de son dossier.
Décryptage du contenu : ce que chaque section implique
Le formulaire se compose de plusieurs rubriques essentielles, chacune ayant son importance. En les remplissant correctement, le responsable de traitement garantit la conformité de son engagement.
Analyse des rubriques
- Nom et adresse du responsable du traitement : Il est impératif de mentionner des informations exactes pour éviter toute confusion.
- Finalités du traitement : Cette section doit être alignée sur les autorisations déjà octroyées par la CNPD. Toute déviation pourrait engendrer des complications.
- Catégories de données concernées : Il est crucial de spécifier les types de données que l'entité prévoit de traiter. Cela inclut par exemple les données d'identification, les coordonnées, etc.
- Destinataires des données : Mentionnez clairement qui aura accès aux données traitées. Les destinataires doivent être conformes à ceux autorisés précédemment.
Les pièges à éviter lors du remplissage
Bien que le formulaire puisse sembler simple, plusieurs erreurs peuvent survenir. Assurez-vous de :
- Ne laisser aucune rubrique vide.
- Utiliser des termes cohérents avec ceux utilisés dans les autorisations précédentes.
- Vérifier l'exactitude des coordonnées fournies.
Calendrier : les étapes clés à suivre
Tout engagement formel de conformité doit être réalisé dans des délais précis afin de respecter les exigences légales.
Chronologie des étapes
- Préparation du dossier : Identifiez les données concernées et vérifiez que tout est en conformité avec les autorisations préalablement obtenues.
- Dépôt de l'engagement : Choisissez le canal de dépôt et soumettez le formulaire.
- Délai de traitement : Attendez la confirmation de la CNPD, qui peut prendre plusieurs jours.
- Suivi et mise à jour : Restez attentif à toute correspondance de la CNPD pour ajuster si nécessaire votre traitement.
Justificatifs : préparer un dossier solide
La préparation des documents justificatifs est une étape cruciale qui peut varier selon le type d'entité responsable du traitement.
Type d'entité et justificatifs requis
| Type d'entité | Justificatifs nécessaires | Remarques |
|---|---|---|
| Entreprise | Statuts de l'entreprise, preuves de conformité antérieures | Inclusion de documents comptables recommandée |
| Administration publique | Documents régissant la gestion des données | Conformité aux normes administratives obligatoires |
| Association | Règlement intérieur, preuve d'adhésion | Assurez-vous que tous les membres sont informés |
Une démarche dans un cadre plus large
L'engagement formel de conformité ne doit pas être vu comme un acte isolé. Il s'inscrit dans une chaîne de démarches plus large, celle de la gestion des données personnelles. En effet, la conformité des traitements de données est un enjeu qui dépasse le simple acte de dépôt.
Relations avec d'autres obligations
Ce document doit être en harmonie avec d'autres exigences légales, telles que :
- Les déclarations préalables à la CNPD pour d'autres types de traitements.
- Le respect des droits des personnes dont les données sont traitées (droit d'accès, droit de rectification).
- La mise en œuvre de mesures techniques et organisationnelles pour assurer la sécurité des données.
En somme, l'engagement formel de conformité représente une étape essentielle dans la gestion des données personnelles, garantissant ainsi une protection accrue des droits des individus tout en respectant les obligations réglementaires des entités responsables.
Les enjeux de la sécurité numérique dans l'administration luxembourgeoise
Le Luxembourg, en tant que centre financier et administratif européen d’importance, est confronté à des défis croissants en matière de cybersécurité. L’augmentation des cybermenaces, combinée à la nécessité de se conformer aux normes de sécurité établies par le Règlement Général sur la Protection des Données (RGPD), pousse les institutions publiques à renforcer leurs contrôles d’accès électroniques. Un engagement formel de conformité dans ce domaine est donc essentiel pour protéger les données sensibles et assurer la confiance du public dans les services administratifs.
Les autorités luxembourgeoises, notamment le CTIE, ont mis en place des protocoles rigoureux pour gérer l’accès aux systèmes administratifs. Ces protocoles incluent l’utilisation d’identifiants numériques sécurisés, tels que l’eID ou les certificats LuxTrust, qui garantissent que seules les personnes autorisées peuvent accéder à des informations sensibles. Le processus de vérification d’identité doit être renforcé par des audits réguliers et des mises à jour des systèmes de sécurité pour assurer la conformité aux exigences légales et techniques.
En outre, la formation du personnel administratif sur les meilleures pratiques en matière de sécurité informatique est un aspect crucial. Les agents doivent être formés pour reconnaître les tentatives d'accès non autorisées et pour comprendre l'importance de la protection des données personnelles dans le cadre de leur travail quotidien.
Les processus de contrôle et d’audit des accès électroniques
Pour garantir la conformité aux normes de sécurité, le Luxembourg a établi des processus de contrôle et d’audit des accès électroniques. Ces processus permettent de surveiller les activités dans les systèmes informatiques, d’identifier rapidement les anomalies et de prévenir les violations de données. Chaque organisme public est obligation de procéder à des audits réguliers de ses systèmes d’information, en conformité avec les directives de la Commission nationale pour la protection des données (CNPD).
Les audits doivent inclure des examens détaillés des journaux d’accès, des autorisations accordées et des modifications apportées aux droits d’accès. De plus, une démarche proactive de gestion des accès est encouragée : cela implique non seulement de limiter les accès aux seules personnes qui en ont besoin, mais également de mettre en place des outils d’analyse permettant de détecter des comportements atypiques qui pourraient signaler un problème de sécurité.
Dans ce cadre, la mise en place de solutions telles que la gestion des identités et des accès (IAM) devient indispensable. Ces solutions permettent d’automatiser le processus de gestion des droits d’accès, de garantir que les utilisateurs disposent uniquement des permissions nécessaires pour effectuer leurs tâches, et de faciliter l’audit des accès.
Perspectives d’évolution et tendances futures
À mesure que le paysage technologique évolue, il est crucial pour l’administration luxembourgeoise d’adopter une approche proactive en matière de sécurité des accès électroniques. L'essor de la technologie blockchain, par exemple, pourrait révolutionner la manière dont les identités sont vérifiées et sécurisées. Les solutions basées sur la blockchain offrent des avantages en matière de traçabilité et de sécurité, permettant un accès décentralisé et résilient aux systèmes d'information.
D'autre part, l'essor du télétravail et des services numériques rend également nécessaire l’intégration de solutions de cybersécurité adaptées, telles que les VPN pour les connexions distantes et l’authentification multifactorielle (MFA). Ces technologies permettent de renforcer la sécurité des accès, en offrant une couche supplémentaire de protection contre les tentatives d’intrusion.
Enfin, une coopération renforcée avec d'autres États membres de l’Union européenne sur les normes de sécurité des informations et des données est également à envisager pour garantir la conformité en matière de sécurité des accès. À travers des initiatives communes, le Luxembourg pourrait participer à l’établissement de standards européens qui serviraient à harmoniser les pratiques de sécurité des données au sein des institutions publiques.